Aumento delle truffe SPID nel 2025, allerta vishing
Lo SPID (Sistema Pubblico di Identità Digitale) è diventato un pilastro essenziale per l’accesso ai servizi digitali in Italia. Con esso, milioni di cittadini e imprese possono accedere in modo sicuro e veloce a portali della Pubblica Amministrazione, servizi bancari, previdenziali e sanitari. Tuttavia, proprio la sua importanza lo rende un bersaglio privilegiato per i criminali informatici, che sfruttano tecniche sempre più sofisticate per sottrarre credenziali e compromettere identità digitali.
Negli ultimi mesi del 2025, le segnalazioni di tentativi di truffa legati allo SPID sono aumentate in modo significativo. Tra le strategie più diffuse emerge il vishing, una tecnica di ingegneria sociale che sfrutta chiamate telefoniche per ingannare gli utenti e convincerli a fornire dati personali o codici di autenticazione. Questo fenomeno dimostra quanto sia fondamentale proteggere le proprie credenziali e riconoscere le modalità con cui operano i truffatori.
Cos’è il vishing e perché è una minaccia per gli utenti SPID?
Il vishing (da “voice phishing”) è una forma di phishing che si basa su telefonate ingannevoli per estorcere informazioni sensibili. I truffatori si spacciano per operatori di enti affidabili, come banche, istituzioni pubbliche o fornitori di SPID, e contattano gli utenti per avvisarli di un presunto problema con il loro account. Con toni convincenti e con tecniche di manipolazione psicologica, spingono le vittime a rivelare password, codici OTP e altri dati sensibili.
Questi attacchi si basano su alcuni elementi chiave:
- Uso di numeri falsificati: i truffatori sfruttano tecniche di spoofing per far apparire il loro numero come quello di un ente affidabile, aumentando la credibilità della chiamata.
- Urgenza e minaccia di conseguenze: gli utenti vengono spinti ad agire in fretta per evitare presunti blocchi o sospensioni dell’account SPID.
- Toni rassicuranti e tecnici: spesso i truffatori utilizzano termini burocratici e riferimenti alle procedure ufficiali per sembrare credibili.
Data la crescente centralità dello SPID per la gestione dell’identità digitale, questa forma di attacco rappresenta un pericolo serio per la sicurezza degli utenti.
Come funzionano le truffe legate allo SPID?
Le truffe SPID sono strutturate per sfruttare la fiducia degli utenti nei confronti degli enti ufficiali e per indurli con l’inganno a fornire le proprie credenziali. Solitamente, questi attacchi seguono uno schema preciso:
- Contatto iniziale con un pretesto convincente: la vittima riceve una chiamata, un SMS o un’email da un presunto operatore SPID, INPS o di un altro ente autorevole. Il messaggio parla di un problema urgente, come una verifica necessaria o un blocco imminente dell’account.
- Pressione psicologica per ottenere informazioni: i truffatori creano un senso di urgenza, facendo leva sulla paura di perdere l’accesso ai servizi essenziali o di subire conseguenze economiche.
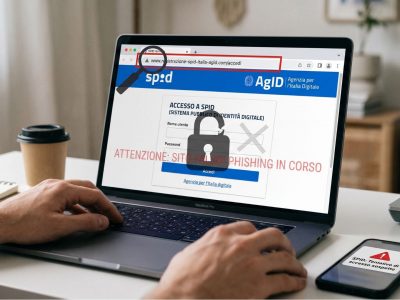
- Reindirizzamento a siti contraffatti: in alcuni casi, la vittima viene invitata a cliccare su un link per “verificare la propria identità”. Il sito, che sembra identico a quello ufficiale, è in realtà una trappola per raccogliere username e password.
- Chiamata diretta con richiesta di codici: in altre situazioni, i criminali chiedono alla vittima di fornire i codici OTP ricevuti via SMS, consentendo così loro di accedere e modificare l’account.
- Uso fraudolento dell’identità digitale: una volta ottenute le credenziali, i truffatori possono modificare i dati personali dell’utente, effettuare operazioni finanziarie non autorizzate, attivare servizi a pagamento, richiedere prestiti o finanziamenti a nome della vittima.
Questi attacchi non solo compromettono la sicurezza dell’utente, ma possono anche avere conseguenze economiche gravi, con conti bancari svuotati e furti di identità difficili da risolvere.
Come proteggersi dalle truffe SPID e dal vishing
Poiché lo SPID è un sistema essenziale per la gestione dell’identità digitale, è fondamentale proteggerlo con attenzione. Per ridurre il rischio di truffe, ecco alcune misure di sicurezza da adottare:
- Non rivelare mai credenziali SPID e codici OTP
Nessun ente pubblico o provider SPID chiederà mai password, codici di autenticazione o dati personali via telefono, email o SMS. Diffida sempre di queste richieste. - Verificare sempre l’autenticità delle comunicazioni
Se ricevi una chiamata o un messaggio sospetto, contatta direttamente il fornitore del servizio SPID o l’ente coinvolto attraverso i canali ufficiali. - Non cliccare su link in email o SMS non richiesti
Se ricevi un messaggio che ti invita a inserire le tue credenziali SPID per risolvere un problema, accedi direttamente al sito ufficiale digitando l’indirizzo manualmente nel browser. - Abilitare l’autenticazione a due fattori (2FA)
Register.it offre una misura di sicurezza aggiuntiva, come l’autenticazione a due fattori (2FA). Attivala per proteggere meglio il tuo account. - Mantenere aggiornati software e dispositivi
Utilizza antivirus affidabili e assicurati che il tuo smartphone o computer sia aggiornato con le ultime patch di sicurezza. Questo aiuta a prevenire eventuali vulnerabilità sfruttate dai truffatori.
Proteggere la propria identità digitale è una priorità
Lo SPID è uno strumento fondamentale per accedere ai servizi digitali in modo sicuro, ma la sua importanza lo rende anche un obiettivo per i criminali informatici. Le truffe, in particolare quelle basate sul vishing, stanno aumentando e colpiscono sia cittadini che aziende, sfruttando la fiducia e la poca consapevolezza degli utenti.
Proteggere la propria identità digitale significa adottare misure di sicurezza efficaci e rimanere costantemente informati sulle nuove minacce. Solo con una maggiore attenzione e un utilizzo consapevole dello SPID si può evitare di cadere vittima di questi attacchi e garantire un’esperienza digitale più sicura per tutti.