Campagna di phishing a tema SPID
Negli ultimi giorni la società D3lab, agenzia anti-phishing, nelle quotidiane attività di analisi e contrasto alle frodi online ha rilevato la diffusione di una campagna di phishing a tema SPID, il Sistema Pubblico di Identità Digitale.
Phishing su SPID con dominio Ad Hoc
La campagna di phishing, veicolata probabilmente tramite messaggio di testo (smishing) o via mail, prevede la creazione di un dominio Ad Hoc, registrato il 17 Febbraio, ed ha come intento quello di carpire i dati bancari degli utenti facendogli credere che la propria identità digitale SPID sia scaduta.
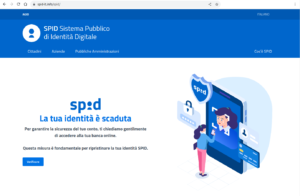
La pagina fraudolenta si presenta esteticamente esattamente come quella ufficiale, che ricordiamo essere https://spid.gov.it e induce gli utenti a pensare che, per completare la verifica dell’identità SPID, devono inserire le credenziali bancarie, che una volta digitate vengono rubate dagli autori della truffa, esponendo a rischio la sicurezza finanziaria del malcapitato.
Sono 11 gli istituti bancari coinvolti: BNP, Credem, Fineco, ING, InBank, Intesa, Mediobanca, Mediolanum, Poste, Sella, Unicredit.
In generale, quindi, è sempre bene prestare molta attenzione quando arrivano richieste di inserimento di dati di qualsiasi tipo. Soprattutto se queste richieste passano da un link arrivato tramite sms o email.
Per saperne di più
Per maggiori informazioni si rimanda alla comunicazione diffusa da D3lab e al comunicato diffuso da CERT-AgID, l’Agenzia per l’Italia Digitale.